Pengaturan
Databasus cocok untuk pengguna individu maupun tim. Bagian ini membahas pengelolaan akses untuk tim. Kalau kamu satu-satunya pengguna di instance Databasus ini, bagian ini bisa dilewati.
Pengaturan Databasus tidak banyak. Yang bisa diatur hanya:
- Siapa yang bisa mendaftar di instance Databasus kamu
- Siapa yang bisa membuat ruang kerja
- Siapa yang bisa mengelola database, kanal notifikasi, dan penyimpanan dalam ruang kerja
Ruang kerja
Ruang kerja adalah tempat untuk mengelompokkan database, kanal notifikasi, dan penyimpanan. Kamu bisa menambahkan anggota ke ruang kerja dan membuat lebih dari satu ruang kerja.
Akses bisa diatur per ruang kerja. Misalnya:
- tim DevOps bertanggung jawab atas 10 database proyek, sehingga beberapa pengguna bergabung dalam satu ruang kerja;
- ada 3 proyek dengan database dan penyimpanan berbeda, sehingga ada beberapa ruang kerja dengan pengguna yang berbeda;
- ada 5 database terpisah yang masing-masing diakses pengguna berbeda, sehingga pengguna A punya akses ke DB1, pengguna B ke DB2, pengguna C ke DB3, dan seterusnya.
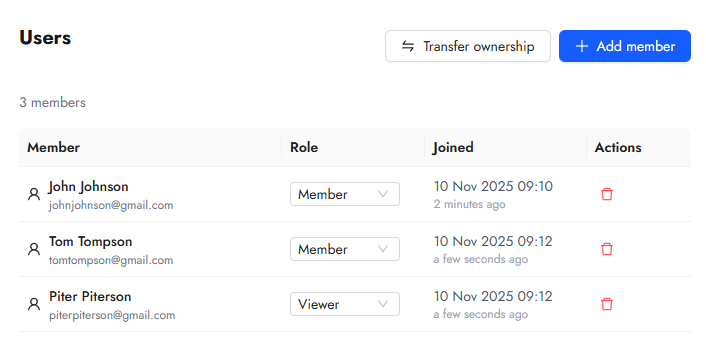
Kalau pengguna diizinkan mendaftar di Databasus dan membuat ruang kerja sendiri (lihat pengaturan global), mereka bisa membuat ruang kerja masing-masing.
Pengguna tidak bisa melihat ruang kerja selain miliknya sampai diundang untuk bergabung.
Log audit
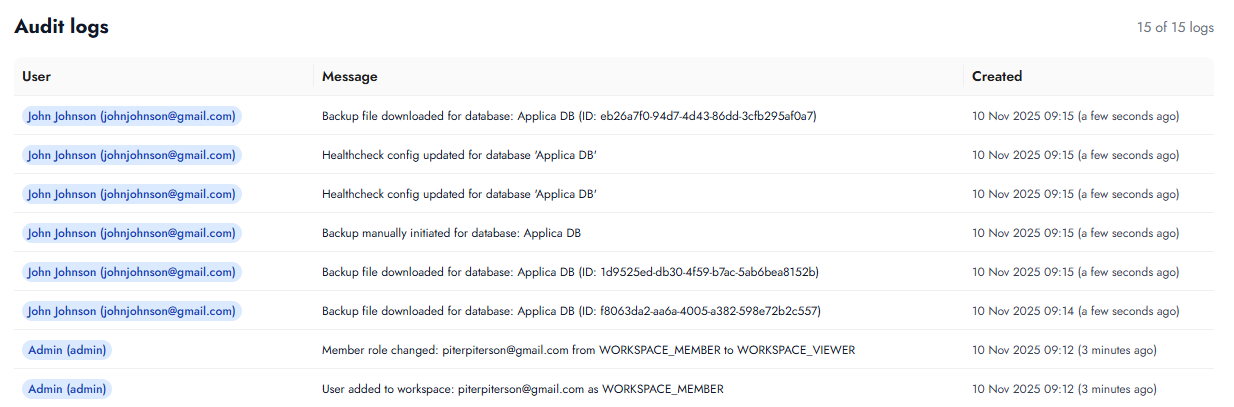
Log audit mencatat tindakan pengguna. Catatan ini membantu melacak perubahan dan tindakan pengguna serta mendeteksi aktivitas mencurigakan.
Misalnya:
- pengguna membuat database baru
- pengguna menghapus database
- pengguna memulai backup baru
- pengguna mengunduh backup
- pengguna membuat kanal notifikasi baru
- pengguna membuat ruang kerja
- pengguna menghapus ruang kerja
- dan sebagainya.
Log audit bisa difilter:
- per ruang kerja;
- per pengguna di beberapa ruang kerja;
Peran pengguna
Semua pengguna Databasus memiliki peran di tingkat sistem:
| Fitur | Admin | Member |
|---|---|---|
| Mengelola semua pengaturan dan pengguna | ✅ | ❌ |
| Membuat ruang kerja | ✅ | ✅ (jika diizinkan di pengaturan) |
Biasanya sistem hanya memiliki satu administrator, yaitu akun pertama yang dibuat di instance tersebut dan bertugas mengelolanya.
Di dalam ruang kerja juga ada beberapa peran:
| Fitur | Viewer | Member | Admin | Owner |
|---|---|---|---|---|
| Melihat database, kanal notifikasi, penyimpanan | ✅ | ✅ | ✅ | ✅ |
| Memulai dan mengunduh backup | ✅ | ✅ | ✅ | ✅ |
| Mengelola database, kanal notifikasi, penyimpanan | ❌ | ✅ | ✅ | ✅ |
| Mengelola pengguna | ❌ | ❌ | ✅ | ✅ |
| Mengelola admin | ❌ | ❌ | ❌ | ✅ |
Perlu diingat: data sensitif (password, token, dan sebagainya) milik database, penyimpanan, dan kanal notifikasi selalu disembunyikan dari semua pengguna. Tidak ada yang bisa melihat secret setelah dibuat.
Pengaturan global
Pengaturan global memiliki 3 opsi:
- Allow external registrations - secara default, siapa saja bisa mendaftar di Databasus kamu. Namun, mereka belum punya akses ke ruang kerja mana pun sampai diundang atau membuat ruang kerja sendiri.
Kalau hanya pengguna yang diundang yang boleh mendaftar, nonaktifkan opsi ini. Formulir pendaftaran akan ditutup sampai pengguna diundang ke salah satu ruang kerja.
Untuk mengundang pengguna ke ruang kerja, klik "Add user" lalu masukkan alamat email. Setelah itu, pengguna dengan alamat tersebut bisa menyelesaikan pendaftaran. - Allow member invitations - pengaturan ini diperlukan saat pendaftaran dari luar dinonaktifkan.
Misalnya, sudah ada beberapa pengguna yang kamu percaya, seperti anggota tim. Kalau mereka perlu mengundang pengguna lain ke Databasus, aktifkan opsi ini. Mereka bisa mengundang pengguna lain untuk bergabung ke ruang kerja.
Jika dinonaktifkan, hanya admin yang bisa mengundang pengguna. - Allow member workspace creation - secara default, semua anggota bisa membuat ruang kerja sendiri. Kalau hanya admin yang boleh membuat ruang kerja, nonaktifkan opsi ini.